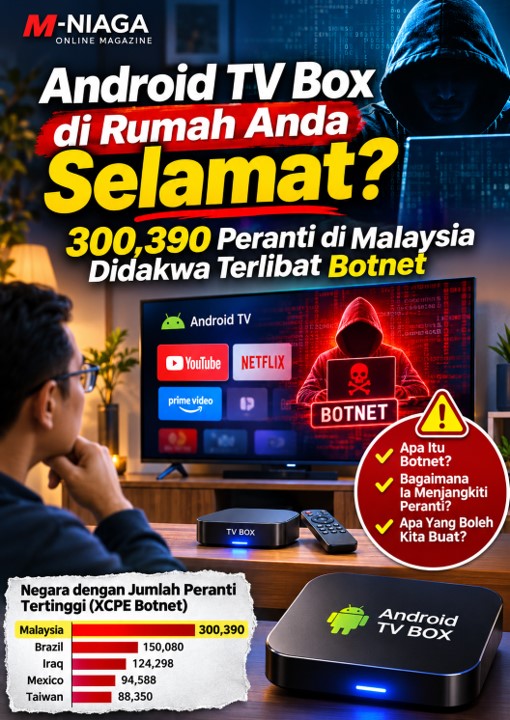
Android TV Box di Rumah Anda Selamat? 300,390 Peranti di Malaysia Dikesan Terlibat Botnet


Ramai menggunakan Android TV Box untuk menonton YouTube, Netflix dan pelbagai hiburan. Tetapi pernahkah kita terfikir, adakah peranti kecil yang disambungkan kepada televisyen itu benar-benar selamat?
Satu laporan penyelidikan keselamatan siber baru-baru ini mendedahkan bahawa Malaysia mencatatkan jumlah tertinggi peranti Android yang dikesan terlibat dalam rangkaian botnet XCPE, dengan sebanyak 300,390 peranti.
Penemuan ini bukan sekadar dakwaan media sosial. Ia berdasarkan penyelidikan TrendAI Research yang diterbitkan pada 2 November 2026, susulan operasi membanteras rangkaian botnet yang melibatkan lebih 1.3 juta peranti Android di seluruh dunia.
Persoalannya, apakah sebenarnya botnet? Bagaimana peranti yang kita beli untuk hiburan boleh menjadi sebahagian daripada rangkaian jenayah siber tanpa pengetahuan kita?
Malaysia Catat Jumlah Tertinggi
Menurut penyelidikan TrendAI Research, pemantauan yang dijalankan antara 3 Jun hingga 1 Oktober 2026 melibatkan peranti Android di lebih 170 negara.
Antara negara yang mencatatkan jumlah tertinggi ialah:
| Negara | Peranti dikesan |
|---|---|
| Malaysia | 300,390 |
| Brazil | 150,080 |
| Iraq | 124,298 |
| Mexico | 94,588 |
| Taiwan | 88,350 |
Penyelidikan tersebut melibatkan 206 model peranti, dengan kebanyakannya merupakan Android TV Box atau peranti penstriman televisyen.
Bagaimanapun, angka berkenaan ialah jumlah yang dikesan sepanjang tempoh pemantauan, bukannya pengesahan bahawa semua peranti tersebut masih aktif dijangkiti pada hari ini.
Apa Itu Botnet? Kenapa Kita Perlu Ambil Tahu?
Secara mudah, botnet ialah rangkaian peranti yang telah diceroboh dan boleh dikawal oleh pihak lain melalui internet.
Bayangkan kita membeli sebuah Android TV Box, memasangnya pada televisyen dan menggunakannya seperti biasa.
YouTube boleh dibuka. Filem boleh ditonton. Tiada apa-apa yang kelihatan pelik.
Namun, tanpa pengetahuan pemilik, peranti tersebut mungkin mempunyai perisian berbahaya yang membolehkan pihak luar memberikan arahan dari jauh.
Inilah yang berlaku dalam operasi botnet XCPE.
Menurut Google Threat Intelligence Group, perisian berbahaya tersebut boleh membolehkan pengendali memasang aplikasi tambahan, mengubah tetapan sistem dan menggunakan peranti untuk pelbagai aktiviti tanpa kebenaran pemilik.
Lebih Membimbangkan, Peranti Mungkin Sudah Dijangkiti Sebelum Dibeli
Biasanya apabila bercakap tentang virus komputer, kita terbayang seseorang tersalah klik pautan atau memuat turun aplikasi yang mencurigakan.
Tetapi kes XCPE berbeza.
Penyelidik mendapati perisian berbahaya telah dimasukkan ke dalam firmware, iaitu perisian asas yang mengawal operasi peranti.
Ini bermakna pengguna mungkin membeli peranti yang sudah mempunyai komponen berbahaya walaupun belum memasang sebarang aplikasi tambahan.
Google turut mengaitkan operasi tersebut dengan pengeluar peranti Android, Videostrong Technology Co., berdasarkan hasil siasatan keselamatan sibernya.
Perkara ini menunjukkan bahawa harga murah dan fungsi yang banyak bukan satu-satunya pertimbangan ketika membeli peranti elektronik.
Keselamatan perisian dan kredibiliti pengeluar juga penting.
Apa Penjenayah Siber Buat Dengan Peranti Kita?
Antara aktiviti yang dikenal pasti dalam penyelidikan tersebut ialah:
1. Menumpang sambungan internet rumah
Peranti yang dijangkiti boleh dijadikan laluan trafik internet pihak ketiga melalui sistem yang dikenali sebagai residential proxy.
Secara mudah, orang lain boleh menggunakan sambungan internet rumah kita sebagai laluan aktiviti mereka tanpa kebenaran.
2. Menjalankan penipuan pengiklanan digital
Peranti boleh diarahkan menjalankan aktiviti iklan palsu untuk menjana pendapatan kepada pengendali rangkaian.
3. Mengawal peranti dari jauh
Perisian berbahaya tertentu membolehkan pengendali memasang aplikasi, melaksanakan arahan sistem dan mendapatkan maklumat daripada peranti.
4. Menimbulkan risiko kepada rangkaian rumah atau pejabat
Peranti yang diceroboh boleh membuka ruang kepada aktiviti mencurigakan dalam rangkaian yang sama.
Namun, ini tidak bermakna setiap peranti yang terlibat telah digunakan untuk mencuri maklumat perbankan pemiliknya.
Adakah Semua Android TV Box Berbahaya?
Tidak.
Kita perlu membezakan antara peranti Android yang mempunyai sistem keselamatan terurus dengan peranti yang menggunakan firmware tidak diketahui asal usulnya.
Malah, penyelidikan XCPE menunjukkan bahawa sesetengah peranti yang pernah melalui proses pensijilan Google juga boleh terjejas apabila pengeluar menggunakan kaedah untuk mengelakkan pengesanan keselamatan.
Justeru, pensijilan merupakan salah satu pertimbangan penting, tetapi bukan jaminan mutlak bahawa sesuatu peranti bebas daripada ancaman.
Telefon pintar Android juga tidak boleh dianggap terlibat dalam kes ini hanya kerana menggunakan sistem operasi Android yang sama.
Bagaimana Nak Lindungi Android TV Box di Rumah?
Pengguna boleh mengambil beberapa langkah mudah:
- Semak jenama dan model peranti. Pastikan ia mempunyai sokongan pengeluar dan kemas kini keselamatan.
- Gunakan firmware rasmi. Elakkan memasang sistem atau aplikasi daripada sumber yang tidak diketahui.
- Semak tetapan keselamatan. Pastikan perlindungan seperti Google Play Protect aktif apabila disokong.
- Perhatikan aplikasi mencurigakan. Aplikasi yang muncul tanpa pengetahuan pengguna perlu diperiksa.
- Asingkan peranti berisiko. Jika boleh, gunakan rangkaian Wi-Fi tetamu untuk peranti hiburan supaya tidak berkongsi akses terus dengan peranti kerja.
- Putuskan sambungan internet jika disyaki terjejas. Dapatkan panduan pengeluar untuk tindakan lanjut.
Bagi jangkitan yang tertanam dalam firmware seperti XCPE, membuang aplikasi biasa atau melakukan factory reset mungkin tidak mencukupi.
Peniaga dan Pengusaha Pejabat Juga Perlu Berhati-hati
Isu ini bukan hanya melibatkan pengguna di rumah.
Banyak perniagaan menggunakan Android TV Box, projektor pintar dan peranti paparan digital untuk tujuan promosi, mesyuarat, latihan serta hiburan pelanggan.
Peranti sebegini kadangkala disambungkan kepada rangkaian Wi-Fi yang sama dengan komputer pejabat.
Jika peranti tersebut mempunyai kelemahan keselamatan, ia boleh menambah risiko kepada rangkaian perniagaan.
Oleh itu, pemilik perniagaan wajar memastikan setiap peranti yang disambungkan kepada internet mempunyai tahap keselamatan yang bersesuaian.
Google Sudah Mengambil Tindakan
Pada 2 November 2026, Google mengumumkan tindakan bersama rakan industri dan pihak berkuasa untuk melumpuhkan infrastruktur botnet XCPE.
Tindakan tersebut termasuk usaha menutup pelayan kawalan, menyekat pengendali yang dikenal pasti serta memperkukuh proses pemeriksaan keselamatan peranti Android.
Bagaimanapun, tindakan melumpuhkan rangkaian botnet tidak semestinya menghapuskan perisian berbahaya yang telah tertanam dalam peranti pengguna.
Sebab itulah pemilik peranti yang terjejas masih perlu mengambil langkah perlindungan.
Kesimpulan: Jangan Hanya Tengok Harga, Semak Juga Keselamatan
Hari ini, hampir setiap rumah mempunyai peranti yang disambungkan kepada internet.
Televisyen, telefon pintar, kamera keselamatan, projektor dan pelbagai peralatan pintar semakin menjadi sebahagian daripada kehidupan harian.
Teknologi memang memudahkan urusan kita. Tetapi kemudahan tanpa kesedaran keselamatan boleh membuka ruang kepada risiko yang tidak disedari.
Peranti murah mungkin menjimatkan wang ketika membeli. Tetapi jika keselamatannya diabaikan, kesannya boleh menjadi lebih mahal.
Sebagai pengguna, kita tidak perlu takut menggunakan teknologi. Sebaliknya, kita perlu lebih bijak memilih, memasang dan mengurus peranti yang digunakan.
Teknologi sepatutnya bekerja untuk kita, bukan bekerja secara senyap untuk pihak yang tidak dikenali.
Sumber Rujukan
1. TrendAI Research — 2 November 2026
TrendAI Research Helps Disrupt Botnet of More Than 1.3 Million Pre-Infected Set-Top Boxes
Penyelidikan asal yang melaporkan skala jangkitan, negara terlibat, model peranti dan aktiviti botnet XCPE.
2. Google Threat Intelligence Group — 2 November 2026
Shutting the Door on the XCPE Botnet
Laporan rasmi Google mengenai kaedah jangkitan, pengendali yang dikenal pasti serta tindakan melumpuhkan infrastruktur botnet.
3. Malaysian Wireless — 4 November 2026
Malaysia Leads XCPE Android TV Botnet with 300,390 Devices
Laporan tempatan yang memperincikan kedudukan Malaysia dan jumlah peranti yang dikesan.
4. Siakap Keli — 5 November 2026
Tertinggi Di Dunia, 300,390 Peranti Android Seperti TV Box & Projektor Di Malaysia Didakwa Dijangkiti Botnet
Laporan berita tempatan yang memetik hasil penyelidikan TrendAI dan Google.